取引先やお客様から「御社の名前で怪しいメールが届いた」と連絡を受けたことはありませんか。自社のドメイン(メールアドレスの@より後ろ)をかたる「なりすましメール」は、受け取った相手に被害を与えるだけでなく、自社の信用も損ないます。
この記事では、なりすましメールを防ぐ3つの技術「SPF」「DKIM」「DMARC」の仕組みと違い、設定の手順をわかりやすく解説します。なりすましメール対策に対応したメール配信をご検討中の方は、クライゼルのカタログ・料金表(無料)もご覧ください。
この記事の結論
- 自社ドメインをかたるなりすましメールは、送信ドメイン認証「SPF・DKIM・DMARC」の3つを組み合わせて設定することで、届くリスクを減らせます。
- 設定はDNS(ドメインの情報を管理する仕組み)で行います。DMARCは「監視(p=none)」から始め、レポートを確認しながら段階的に強めるのが安全です。
- メール配信サービスやフォームの自動返信など、自社ドメインで送る仕組みをすべて洗い出し、それぞれの対応状況を確認することが重要です。
なりすましメール対策に対応したメール配信なら

STARTTLS・SPF・DKIMに対応したクライゼルのメール配信機能と、料金をまとめたカタログです。1分で完了するフォームからダウンロードいただけます。

この記事でわかること
- なりすましメールの3つの手口と、それぞれに有効な対策
- 2026年のいま、なりすましメール対策が求められる理由
- SPF・DKIM・DMARCの仕組みと違い(比較表)
- 設定の5ステップと、DMARCを段階的に強める方法
- メール配信サービスを使う場合に確認したいポイント
なりすましメールとは
なりすましメールとは、実在する企業や人物を装い、詐欺や情報の盗み取りなどを目的に第三者が送るメールのことです。銀行やカード会社、ECサイトなどを装い、偽のWebページに誘導して個人情報を入力させる「フィッシング詐欺」にも使われます。
なりすましの手口は大きく3つに分けられ、手口によって有効な対策が異なります。この記事で解説するSPF・DKIM・DMARCは、主に①の対策です。
| 手口 | 例 | 有効な主な対策 |
|---|---|---|
| ① 自社ドメインそのものをかたる | 差出人が「info@自社ドメイン」なのに、実際は第三者が送っている | SPF・DKIM・DMARC(送信ドメイン認証) |
| ② 似たドメインや表示名でかたる | 「tricorn」を「trlcorn」にする、表示名だけ自社名にする | 類似ドメインの監視、受信者への注意喚起 |
| ③ 正規のメールアカウントを乗っ取る | 社員のメールアカウントに不正ログインし、本物のアドレスから送る | 多要素認証、パスワード管理、不審なログインの監視 |
③の場合、メールは正規のサーバーから送られるため、送信ドメイン認証だけでは見分けられません。送信ドメイン認証とアカウントの保護は、両方そろえて対策することが大切です。
なぜ今、なりすましメール対策が必要なのか
2026年10月は、企業への不正アクセスによる情報漏えいや、乗っ取られたメールアカウントからのなりすましメール送信の公表が相次ぎました。漏えいしたメールアドレスは、なりすましメールの送り先として悪用されるおそれがあります。
メールを受け取る側の基準も厳しくなっています。Gmailは2024年2月から、1日5,000通以上を送る送信者にメールの認証などを必須としました。さらにGoogleの公式FAQによると、2025年11月からは要件を満たさないメールに対し、一時的・恒久的な受信拒否を含む措置を強めています。
つまり、送信ドメイン認証は「自社ドメインを悪用から守る」ためだけでなく、「自社の正規のメールをきちんと届ける」ためにも欠かせない設定になっています。Gmailのガイドラインの詳細は、Gmailが設けた「メール送信者のガイドライン」とは?で解説しています。
前提知識:メールが届く仕組み
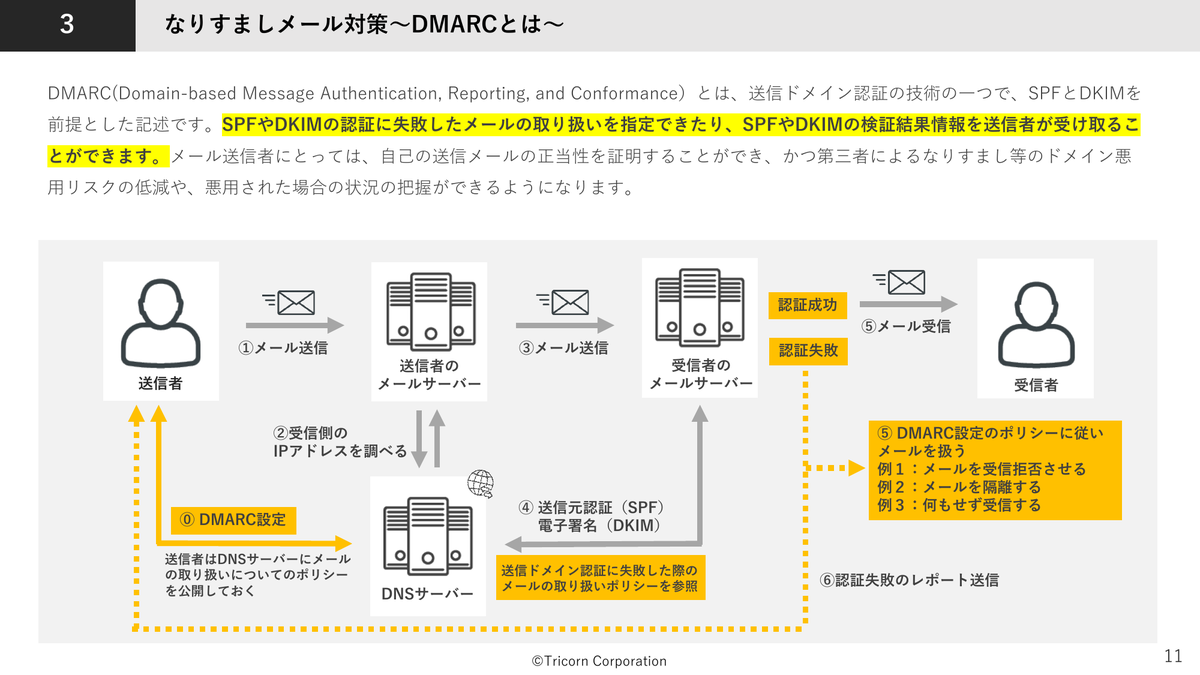
SPF・DKIM・DMARCは、メールの送受信の流れに「認証」の工程を加えることで、なりすましを見分けます。まずは、メールが届くまでの流れを押さえておきましょう。
- 送信者がメールソフトから、自分のメールサーバーにメールを送る
- 送信者のメールサーバーが、DNSサーバーで宛先のメールサーバーの場所(IPアドレス)を調べる
- 送信者のメールサーバーが、受信者のメールサーバーにメールを届ける
- 受信者がメールソフトで、自分のメールサーバーからメールを受け取る

SPF・DKIM・DMARCの違い
SPF・DKIM・DMARCは、いずれも「送信ドメイン認証」と呼ばれる技術です。それぞれ確かめる内容が異なり、3つを組み合わせることで効果が高まります。
| 項目 | SPF | DKIM | DMARC |
|---|---|---|---|
| 確かめること | 送ってきたサーバーが、そのドメインで送ることを許可されたサーバーか | メールに付いた電子署名が正しいか(途中で改ざんされていないか) | SPF・DKIMの結果と、差出人(From)のドメインが一致しているか |
| DNSに登録するもの | 送信を許可するサーバーの情報(SPFレコード) | 署名の確認に使う公開鍵(DKIMレコード) | 認証に失敗したメールの扱い方とレポートの送り先(DMARCレコード) |
| 単独での弱点 | 転送されると失敗しやすい。差出人の表示アドレスまでは確認しない | 署名がないメールの扱いを決められない | SPFかDKIMのどちらかが設定されていることが前提 |
| 役割のたとえ | 送り主リストとの照合 | 封筒の封印(割り印)の確認 | 照合に失敗したときの対応ルールと報告 |
SPF(エスピーエフ)とは
SPF(Sender Policy Framework)は、「このドメインのメールは、このサーバーから送ります」という情報をDNSに登録しておく仕組みです。受信側のサーバーは、メールを送ってきたサーバーが登録されたものかをDNSに問い合わせて確認し、一致しなければ受信拒否や迷惑メールへの振り分けなどの対応をとります。

DKIM(ディーキム)とは
DKIM(DomainKeys Identified Mail)は、送信側のメールサーバーがメールに電子署名を付け、受信側がDNSに登録された公開鍵でその署名を確かめる仕組みです。署名が正しければ、そのドメインから送られ、途中で改ざんされていないことを確認できます。

DMARC(ディーマーク)とは
DMARC(Domain-based Message Authentication, Reporting, and Conformance)は、SPFやDKIMの結果をもとに、認証に失敗したメールを受信側でどう扱ってほしいかを、送信側がDNSで宣言する仕組みです。扱い方(ポリシー)は次の3段階から選びます。
| ポリシー | 受信側での扱い | 使いどころ |
|---|---|---|
| p=none | 何もせず受信する(監視のみ) | 最初の段階。レポートで現状を把握する |
| p=quarantine | 迷惑メールフォルダなどに隔離する | 正規のメールが認証に通ることを確認できた段階 |
| p=reject | 受信を拒否する | すべての送信元の対応が完了した最終段階 |
また、DMARCでは受信側から認証結果のレポート(DMARCレポート)を受け取れます。自社ドメインをかたるメールがどこから送られているかを把握できるのも、DMARCの大きな利点です。

メール配信サービスの見直しを検討中の方へ
クライゼルのメール配信機能(なりすましメール対策、Gmailのガイドライン対応、配信承認など)と料金を掲載したカタログです。
▼資料の中身(一部)

なりすましメール対策の設定手順【5ステップ】
設定は、自社のドメインを管理しているDNSサービス(ドメインを取得したサービスや、サーバー会社の管理画面など)で行います。作業の前に、DNSを誰が管理しているかを確認しておきましょう。
STEP1:自社ドメインでメールを送っている仕組みを洗い出す
最初に、自社ドメインを差出人にしてメールを送っている仕組みをすべて書き出します。ここで漏れがあると、DMARCを強めたときに正規のメールまで届かなくなるおそれがあります。
- 社員が使うメール(Google Workspace、Microsoft 365、自社のメールサーバーなど)
- メールマガジンやお知らせを送るメール配信サービス
- Webフォームの自動返信メール、会員サイトの通知メール
- 請求書・予約確認などを送る業務システムやSaaS
STEP2:SPFレコードを設定する
STEP1で洗い出した送信元をまとめて、1つのSPFレコードとしてDNSに登録します。メール配信サービスなどを使う場合は、各サービスが指定する記述(include など)を追加します。
example.com. TXT "v=spf1 include:_spf.example-mail-service.com ip4:192.0.2.10 ~all"※上記は説明用の例です。実際の値は、利用中のメールサービスの案内に従ってください。
- SPFレコードは1つのドメインに1つだけにします(複数あると正しく判定されません)
- SPFレコード内でDNSを参照する回数(includeなど)は10回までという上限があります。送信元が多い場合は注意が必要です
STEP3:DKIMを設定する
送信元ごとにDKIMの署名を有効にし、各サービスが発行する公開鍵をDNSに登録します。このとき、メール配信サービスの署名が「サービス側のドメイン」ではなく「自社ドメイン」で行われるかを確認しておきましょう。次のDMARCで認証に通るかどうかに関わります。
STEP4:DMARCを「監視(p=none)」で設定する
SPFとDKIMの設定が済んだら、DMARCレコードを登録します。最初は、認証に失敗したメールも通常どおり届ける「p=none」にし、レポートの送り先を指定します。
_dmarc.example.com. TXT "v=DMARC1; p=none; rua=mailto:dmarc-report@example.com"※上記は説明用の例です。rua はレポートの送り先です。届くレポートはXML形式のため、量が多い場合は分析ツールの利用も検討しましょう。
STEP5:レポートを確認し、段階的にポリシーを強める
数週間ほどレポートを確認し、正規の送信元がすべてSPFかDKIMの認証に通っていることを確かめてから、「p=quarantine」、最終的に「p=reject」へと段階的に強めます。いきなり「p=reject」にすると、設定漏れのある正規のメールまで拒否されるおそれがあります。
DMARCで認証に通るには、SPFまたはDKIMで認証されたドメインと、差出人(From)のドメインが一致している必要があります(アライメント)。メール配信サービス経由のメールが失敗している場合は、多くがこの不一致が原因です。
設定できているか確認する方法
Gmailで自社から送ったメールを開き、「︙」→「メッセージのソースを表示」を選ぶと、SPF・DKIM・DMARCの結果が表示されます。それぞれ「PASS」となっていれば認証に通っています。
確認の手順は、メールヘッダとは?Gmailで確認する方法で画面付きで解説しています。
メール配信サービスを使う場合に確認したいポイント
メールマガジンやフォームの自動返信を外部のサービスから送っている場合は、そのサービスが送信ドメイン認証にどこまで対応しているかで、設定のしやすさが変わります。導入や見直しの際は、次の点を確認しましょう。
| 確認するポイント | 確認する理由 |
|---|---|
| 自社ドメインでSPFを設定するための情報が提供されているか | STEP2のSPFレコードに追加する必要があるため |
| 自社ドメインでDKIM署名ができるか(費用の有無も含む) | DMARCのアライメントで認証に通すため |
| 設定方法の案内やサポートがあるか | DNSの設定に慣れていない担当者でも進められるようにするため |
| ワンクリックの配信停止など、Gmailの送信者ガイドラインに対応しているか | 大量送信時に受信拒否されないようにするため |
| サービス自体のセキュリティ対策や認証の取得状況 | 送信先リスト(顧客の個人情報)を預ける委託先になるため |
クライゼルのメール配信でできるなりすましメール対策
トライコーンが提供するCRMプラットフォーム「クライゼル」のメール配信は、STARTTLS・SPF・DKIMに対応しており、DNSの設定によりDKIM・DMARCを設定できます。送信ドメイン認証の導入は、経験豊富なスタッフがサポートします。メールのビジュアルエディタでドラッグ&ドロップでHTMLメールを作れるほか、Webフォームや会員サイトと同じデータベースで顧客情報を管理できます。
| 確認するポイント | クライゼルでの対応 |
|---|---|
| 送信ドメイン認証 | STARTTLS・SPF・DKIMに対応。DNSの設定によりDKIM・DMARCを設定可能。導入はスタッフがサポート |
| Gmailのガイドライン対応 | メールヘッダーへの配信停止リンク(List-Unsubscribe)の設定が可能 |
| 誤送信の防止 | 承認しないと配信できない「配信承認」機能 |
| セキュリティ | プライバシーマーク、ISO/IEC 27001、ISO/IEC 27017を取得。管理画面のIPアドレス制限、操作ログ、誤送信を防ぐ確認メール機能など |
| 料金 | 月額1万円(税別)から(Entryエディションの場合)。14日間の無料トライアルあり |
※機能の利用可否や費用は、ご契約のプラン・オプションによって異なります。
よくある質問
Q. SPFだけ設定すれば、なりすましメール対策として十分ですか?
A. 十分とはいえません。SPFは送信サーバーを確認しますが、差出人として表示されるアドレス(From)のドメインまでは確認しません。SPF・DKIM・DMARCの3つを組み合わせて設定することをおすすめします。
Q. 1日に5,000通未満しか送らない場合も、対応は必要ですか?
A. 必要です。Gmailの送信者ガイドラインでは、すべての送信者にSPFまたはDKIMの設定を求めています。また、送信数にかかわらず、DMARCを設定すれば自社ドメインをかたるメールの状況を把握できます。
Q. DMARCは最初から「p=reject」にしてもよいですか?
A. おすすめしません。設定漏れのある正規のメールまで拒否されるおそれがあります。まず「p=none」でレポートを確認し、正規の送信元がすべて認証に通ることを確かめてから、「p=quarantine」「p=reject」へと段階的に強めてください。
Q. SPF・DKIM・DMARCで、似たドメインを使ったなりすましも防げますか?
A. 防げません。送信ドメイン認証が守るのは、自社のドメインそのものです。似たドメインを使ったなりすましには、類似ドメインの監視や、取引先・お客様への注意喚起などの対策を組み合わせます。
Q. DMARCレポートとは何ですか?
A. DMARCを設定したドメインについて、受信側のサーバーから届く認証結果の報告です。どのサーバーから自社ドメインのメールが送られ、認証に通ったか失敗したかを確認できます。XML形式で届くため、量が多い場合は分析ツールを使うと便利です。
Q. 設定は誰が、どこで行いますか?
A. 自社ドメインのDNSを管理している担当者(情報システム部門や、DNSを管理するサーバー会社など)が、DNSの管理画面で行います。メール配信サービスを使う場合は、サービスから案内される値をDNSに登録します。
まとめ
自社ドメインをかたるなりすましメールは、SPF・DKIM・DMARCの3つを組み合わせて設定することで、届くリスクを減らせます。まずは自社ドメインで送っている仕組みを洗い出し、SPF・DKIMを設定したうえで、DMARCを「監視」から段階的に強めていきましょう。送信ドメイン認証は、自社ドメインを守るだけでなく、正規のメールを確実に届けるためにも欠かせない設定です。
なりすましメール対策に対応したメール配信なら、クライゼル
メール配信の機能と料金をまとめたカタログです。お気軽にダウンロードください。
メール配信の送信ドメイン認証や、メール配信サービスの見直しについて相談したい方は、お問い合わせください。
関連記事
参考:Google「メール送信者のガイドライン」/Google「メール送信者のガイドラインに関するよくある質問」(2026年10月30日確認)